信息系统安全集成服务文档模板
一、引言
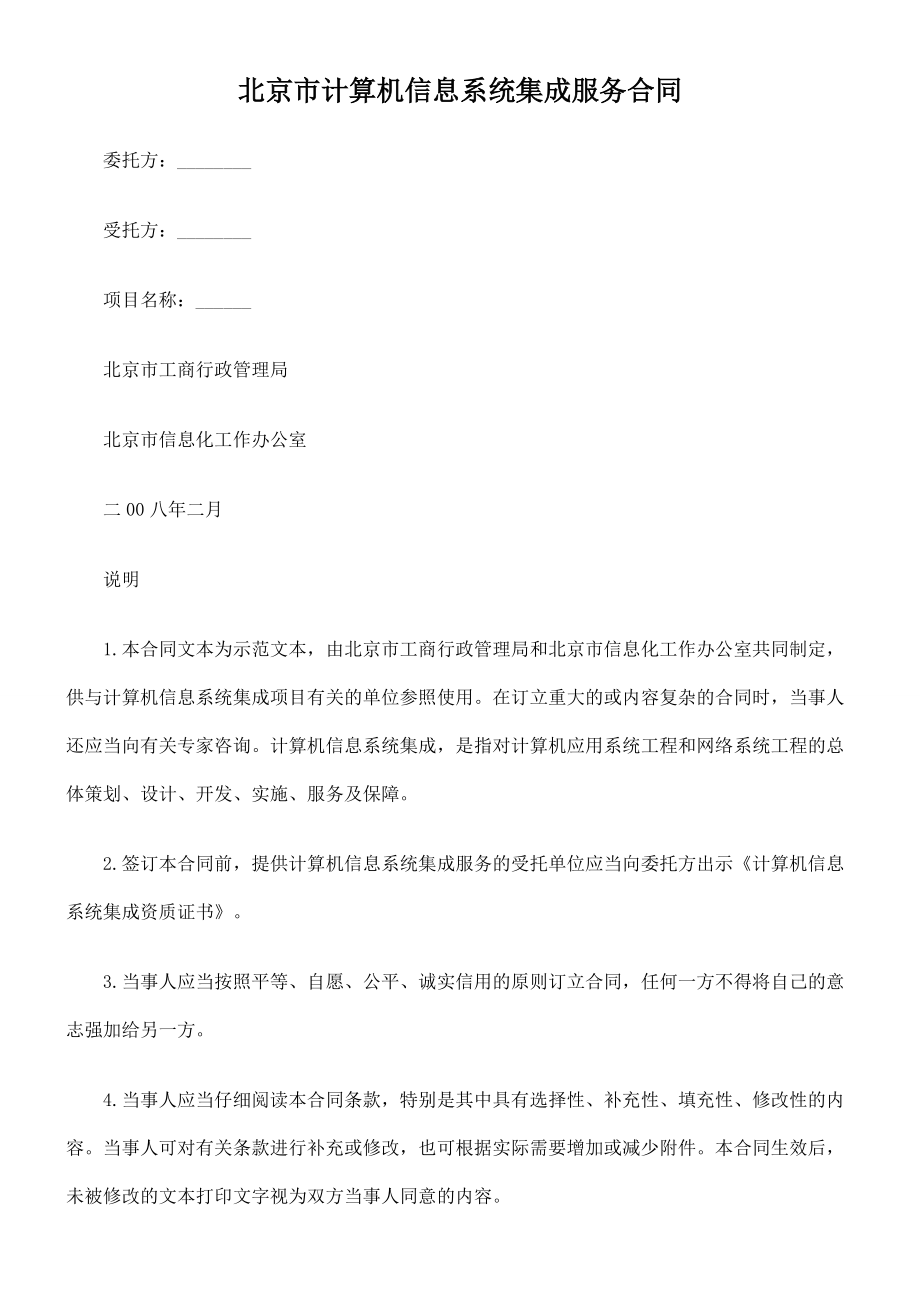
本文档旨在提供一个信息系统安全集成服务的文档模板,帮助服务提供者和客户明确安全集成服务的范围、目标、要求和交付物。该模板适用于各类信息系统的安全集成项目,包括但不限于网络安全、主机安全、应用安全、数据安全等方面的集成服务。
二、服务概述
1. 服务目标
信息系统安全集成服务的目标是确保信息系统在规划、设计、实施和运维过程中,能够有效集成安全防护措施,满足客户的安全需求,符合相关法律法规和标准要求。
2. 服务范围
安全集成服务涵盖以下内容:
- 安全需求分析
- 安全架构设计
- 安全产品选型与集成
- 安全策略配置
- 安全测试与验证
- 安全运维支持
三、服务内容
1. 安全需求分析
通过与客户沟通,了解业务系统和安全需求,进行风险评估,明确安全集成的目标和范围。
2. 安全架构设计
根据安全需求,设计合理的安全架构,包括网络边界安全、主机安全、应用安全、数据安全等层次,并考虑与现有系统的兼容性。
3. 安全产品选型与集成
根据安全架构设计,选择合适的安全产品(如防火墙、入侵检测系统、防病毒软件、身份认证系统等),并进行集成部署,确保产品之间能够协同工作。
4. 安全策略配置
根据客户的安全策略和最佳实践,配置安全产品的策略,确保安全措施有效运行。
5. 安全测试与验证
在集成完成后,进行安全测试(如漏洞扫描、渗透测试等),验证安全措施的有效性,并出具测试报告。
6. 安全运维支持
提供安全运维支持服务,包括日常安全监控、事件响应、策略优化等,确保安全集成的持续有效性。
四、交付物
- 《安全需求分析报告》
- 《安全架构设计方案》
- 《安全产品集成方案》
- 《安全策略配置手册》
- 《安全测试报告》
- 《安全运维手册》
五、服务流程
- 项目启动:明确项目目标、范围、组织结构和沟通机制。
- 需求分析:收集并分析安全需求,形成需求文档。
- 方案设计:设计安全架构和集成方案,提交客户评审。
- 实施部署:按照方案进行安全产品集成和策略配置。
- 测试验证:进行安全测试,确保集成效果。
- 项目验收:提交交付物,客户验收。
- 运维支持:提供持续的安全运维服务。
六、质量保证
服务提供者应建立质量管理体系,确保服务过程符合相关标准(如ISO 27001、ISO 20000等),并定期进行内部审核和持续改进。
七、文档模板示例
以下提供一个简单的文档模板结构,供参考:
- 文档标题
- 版本控制
- 引言(目的、范围、定义、参考资料)
- 服务概述(目标、范围)
- 服务内容
- 交付物
- 服务流程
- 质量保证
- 附录(术语表、相关文档)
八、注意事项
- 文档应根据具体项目进行定制,确保适用性。
- 文档应定期评审和更新,以反映项目进展和变化。
- 文档应妥善保管,确保机密性和完整性。
如若转载,请注明出处:http://www.soumaoapp.com/product/50.html
更新时间:2026-11-19 23:40:48